

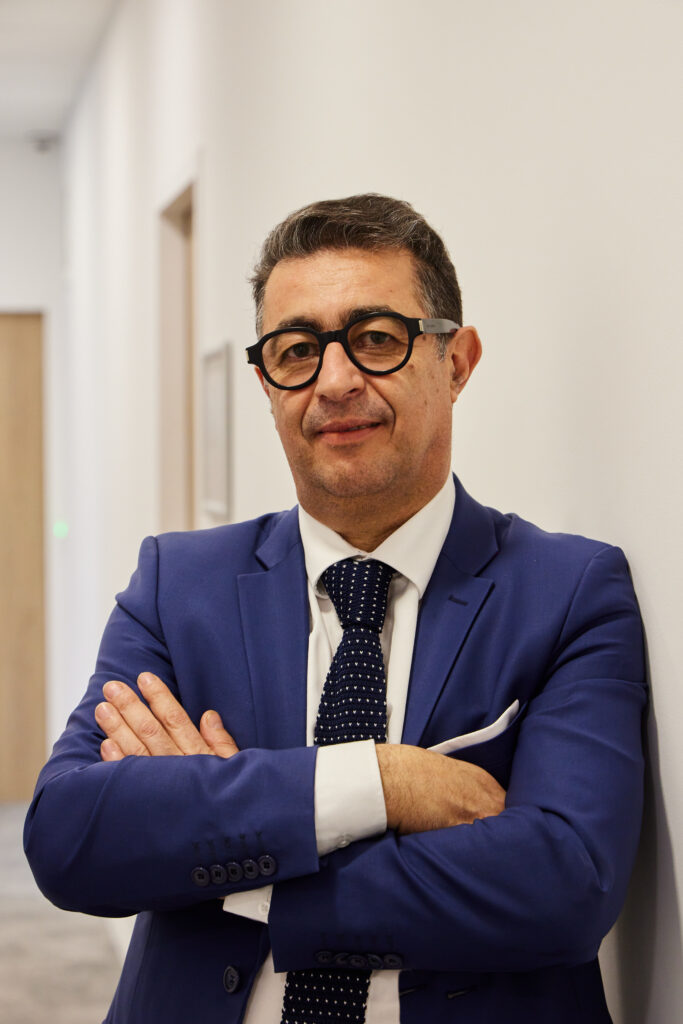
Entré à La Poste il y a 27 ans, Hicham Benabdallah est directeur des systèmes d’information (DSI) de la BSCC depuis 2020. Pour se protéger des cybermenaces, la DSI est sur le qui-vive en permanence. Elle veille également à garder un temps d’avance face à l’accélération des évolutions technologiques. Rencontre.
Vous avez exercé plusieurs missions au sein du groupe La Poste. Quel est le fil rouge de votre
parcours ?
En fait j’en ai trois ! Le premier est sans aucun doute mon attachement à La Poste. Je n’y travaille pas depuis 27 ans par hasard ! Ma relation avec le Groupe date d’ailleurs de plus longtemps puisque j’ai planché sur un projet novateur pour La Poste au sein d’une junior entreprise lorsque j’étais étudiant pour réaliser les premières campagnes commerciales par minitel (Anicom). En début de carrière, j’ai créé l’agence montpelliéraine d’une start-up que j’ai développée durant 5 ans, avant d’entrer à La Poste. J’ai occupé plusieurs fonctions au sein des DSI du courrier, de Phil@poste puis de la BSCC. J’en viens naturellement au deuxième fil rouge qui structure mon parcours : l’amour des challenges informatiques.
Le troisième réside dans mon goût profond pour les projets de transformation, que j’aime mener en équipe. Ingénieur dans un monde postal industriel et serviciel, j’apprécie le contact permanent avec le terrain, la coopération avec d’autres profils et la recherche collective d’efficience.
Enfin le Why DSI reflète profondément mes valeurs à savoir « Être la DSI préférée, de ses clients, de ses utilisateurs et de ses collaborateurs. Être le leader de la valeur digitale responsable de la BSCC ».
Quelles leçons tirez-vous de la cyberattaque subie par La Poste en fin d’année ? Et quels sont les chantiers qui vous mobilisent ?
Nous avons fait face à une attaque par déni de service d’une ampleur inédite. J’en tire trois leçons. La première est que notre système d’information, à jour et bien conçu, a démontré sa résilience. La deuxième est que nos équipes, en particulier nos 400 spécialistes de la lutte contre la cybercriminalité, ont prouvé leur niveau d’expertise et leurs qualités d’engagement. La troisième – et cela fait la transition avec les chantiers de la DSI – est que le risque zéro n’existe pas. Malgré la robustesse de nos actions de détection et de protection, nous devons être prêts à riposter à tout moment. Détection, protection et réaction forment un triptyque indissociable face à des cybertrafiquants de plus en plus aguerris. Sur le volet de la détection, notre centre de surveillance Groupe signale les incidents de sécurité 24 heures sur 24 et 7 jours sur 7. En termes de protection, nous travaillons dans une démarche d’amélioration continue avec deux points particuliers d’attention : la gestion des identités et la sensibilisation de tous nos collègues. Nous agissons sur tous les fronts. Autrement dit, pour reprendre un adage dont j’ai fait une conviction, qui veut la paix prépare la guerre !
Quelles sont vos priorités pour 2026 et au-delà ?
Lancé depuis deux ans, notre programme de cyber-résilience monte en puissance. Nous prenons les dispositions nécessaires pour empêcher les pirates informatiques de crypter nos systèmes critiques et pour être en mesure de redémarrer notre SI après une attaque. Nous veillons également à attirer, à former et à fidéliser nos experts de la cybersécurité, qui jouent un rôle-clé. Nous nous mettons aussi en conformité avec la directive européenne NIS 2* qui impose à La Poste des exigences de cybersécurité accrues. Enfin, nous anticipons la menace quantique. L’ordinateur quantique pourrait casser les algorithmes de chiffrement actuels. Nous travaillons déjà au développement de solutions de cryptographie résistantes face à cette nouvelle génération d’attaques. La cybersécurité d’après-demain se bâtit aujourd’hui.
* Publiée en décembre 2022, la directive européenne NIS 2 (Network and Information Security 2) vise à renforcer la résilience des entités publiques et privées face aux cybermenaces. Elle remplace la directive NIS 1, en élargissant le champ d’application à un plus grand nombre d’entreprises. Son objectif est d’imposer des normes minimales de cybersécurité aux acteurs essentiels au bon fonctionnement de l’économie et de la société et d’améliorer la coopération entre États membres en cas d’incident majeur. Sa transposition est en cours en France.
« Détection, protection et réaction forment un triptyque de mesures indissociables pour lutter contre des cybertrafiquants de plus en plus aguerris ».